
Fauzan Aulia
S1 Sistem Komputer
NIM
09011282126127
Angkatan
2021
Tema Riset
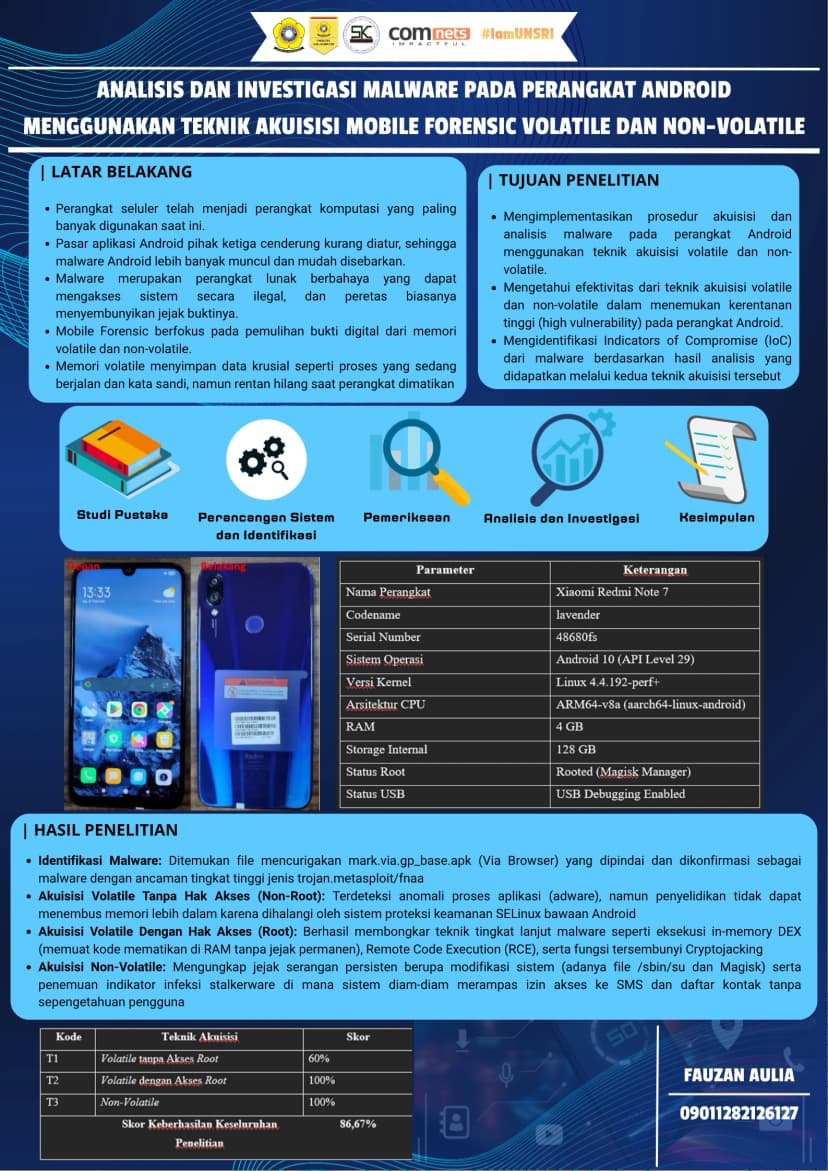
"ANALISIS DAN INVESTIGASI MALWARE PADA PERANGKAT ANDROID MENGGUNAKAN TEKNIK AKUISISI MOBILE FORENSIC VOLATILE DAN NON-VOLATILE"
Peningkatan penggunaan perangkat Android yang diiringi maraknya instalasi aplikasi pihak ketiga turut meningkatkan risiko infeksi malware, sehingga diperlukan prosedur forensik digital yang mampu mengungkap keberadaan dan karakteristik ancaman secara akurat. Penelitian ini bertujuan mengimplementasikan prosedur akuisisi dan analisis malware pada perangkat Android, mengetahui efektivitas teknik akuisisi volatile dan non-volatile dalam menemukan kerentanan tingkat tinggi (high vulnerability), serta mengidentifikasi Indicators of Compromise (IoC) dari malware yang ditemukan. Objek penelitian adalah smartphone Xiaomi Redmi Note 7 berbasis Android 10 berstatus rooted yang terindikasi terinfeksi malware, dengan investigasi dilakukan melalui tiga jalur akuisisi paralel, yaitu volatile tanpa root menggunakan ADB Live Triage, volatile dengan root menggunakan Frida Framework dan Objection, serta non-volatile menggunakan MVT, MobSF, dan VirusTotal. Hasil penelitian membuktikan aplikasi mark.via.gp (Via Browser) merupakan malware aktif berkategori Advanced Persistent Threat (APT) yang memadukan fungsi Remote Access Trojan (RAT), Spyware, Cryptojacker, dan Botnet, dengan teknik in-memory DEX execution serta komunikasi Command and Control (C2) melalui Domain Generation Algorithm (DGA) menuju hosting anonim. Evaluasi keberhasilan forensik menunjukkan akuisisi volatile dengan root dan non-volatile masing-masing mencapai skor 100%, sedangkan volatile tanpa root hanya 60% akibat pembatasan SELinux, sehingga skor keseluruhan penelitian adalah 86,67%. Ketiga teknik akuisisi tersebut terbukti saling melengkapi dan efektif mengungkap malware canggih yang menerapkan teknik anti-forensik pada perangkat Android.